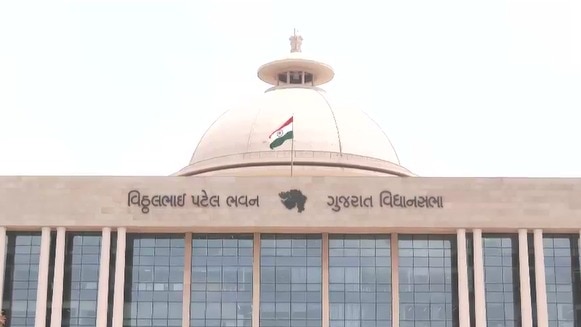
गुजरात विधानसभा को भेजे गए बम धमकी वाले ईमेलों का पता लगाकर बिहार और झारखंड के दो पुरुष गिरफ्तार हुए। जांच में 5.13 लाख ईमेल आईडी और बांग्लादेश से जुड़ी एक साइबर नेटवर्क का खुलासा हुआ।
- बम धमकी वाले ईमेल 5.13 लाख आईडी के साथ भेजे गए
- दो प्रमुख अपराधी बिहार और झारखंड में गिरफ्तार
- नेटवर्क का बांग्लादेश से स्पष्ट संबंध पाया गया
गुजरात विधानसभा पर 10 सितंबर को भेजे गए बम धमकी वाले ईमेलों की जांच में, साइबर सेंटर ऑफ एक्सीलेंस ने पता लगाया कि यह खतरा बिहार के भगालपुर और झारखंड के देवघर से भेजा गया था। दोनों राज्यों के पुलिस विभाग ने मिलकर दो पुरुषों को गिरफ्तार किया, जिनके नाम रोशन कुमार और गुलशन कुमार हैं।
ईमेल ट्रेल में यह स्पष्ट हुआ कि जोंडमोर्गन [email protected] नामक खाते से भेजे गए संदेश में मुख्यमंत्री कार्यालय, विधानसभा और प्रधान मंत्री नरेंद्र मोदी तथा अमित शाह पर भी धमकी दी गई थी। इस पर पुलिस ने तुरंत तकनीकी जांच शुरू की, जिससे 5,13,847 अनोखे ईमेल आईडी और पासवर्ड की एक सूची मिली।
गुलशन कुमार को 2022 से ईमेल आईडी बनाने और बेचने का आरोप है। उन्होंने रोशन को इन खातों का उपयोग करके धमकी भरे संदेश भेजने के लिए कहा। जांच ने यह भी खुलासा किया कि यह नेटवर्क बांग्लादेश के सहयोगियों से निर्देश और वित्तीय सहायता प्राप्त कर रहा था, जिसमें क्रिप्टोकरेंसी वॉलेट्स का इस्तेमाल हुआ।
इस घटना से पता चलता है कि बम धमकी सिर्फ एक अलग घटना नहीं, बल्कि एक व्यापक साइबर अपराध नेटवर्क का हिस्सा है, जो सीमा पार सहयोग से संचालित होता है। पुलिस अब यह तय करने की कोशिश कर रही है कि इन खातों का इस्तेमाल अन्य किस प्रकार के अपराधों में हुआ है।
Why This Matters
BozokMedia विश्लेषण के अनुसार, यह मामला भारत के साइबर सुरक्षा ढांचे की कमजोरियों को उजागर करता है। सीमा पार ईमेल नेटवर्क के माध्यम से धमकियाँ भेजना सरकार के लिए नई चुनौतियाँ पैदा करता है, और इस तरह के बड़े पैमाने पर डेटा लीक से साइबर अपराधियों को और भी सशक्त बनाता है।
"बम धमकी वाले ईमेल केवल राजनीतिक डराने-धमकाने के साधन नहीं हैं; वे एक व्यापक डिजिटल अपराध नेटवर्क का हिस्सा हैं जो अंतरराष्ट्रीय स्तर पर संचालित होता है," कहते हैं डॉ. रितिक शर्मा, साइबर सुरक्षा विशेषज्ञ।
Frequently Asked Questions
- इन 5.13 लाख ईमेल आईडी को कैसे बनाया गया? जांच से पता चला कि उन्नत स्क्रिप्टिंग और बॉटनेट का उपयोग करके स्वचालित रूप से खाते बनाए गए, जिससे मानक प्रमाणीकरण प्रक्रियाओं को बाईपास किया जा सके।
- भविष्य में ऐसे बम धमकी वाले ईमेलों को रोकने के लिए कौन से कदम उठाए जा रहे हैं? साइबर सेंटर ऑफ एक्सीलेंस ने एक बहु-राज्यीय समन्वित ऑपरेशन शुरू किया है, जिसमें ईमेल ट्रैफ़िक मॉनिटरिंग, क्रिप्टो भुगतान ट्रैकिंग और सीमा पार सूचना साझाकरण को मजबूत किया जा रहा है।

