OpenAI के वैश्विक नीति प्रमुख ने पुष्टि की है कि कंपनी कई हफ्तों से Anthropic और Google DeepMind के साथ AI सुरक्षा मानकों पर चर्चा कर रही है। यह कदम ऐसे समय में आया है जब ट्रंप प्रशासन AI खतरों को नजरअंदाज कर चीन से प्रतिस्पर्धा पर ध्यान केंद्रित कर रहा है।
- OpenAI, Anthropic और Google DeepMind पिछले कई हफ्तों से AI सुरक्षा पर मिलकर काम कर रहे हैं।
- उद्योग के दिग्गज सैम ऑल्टमैन और डेमिस हसाबिस सुरक्षा मानकों के लिए एक स्वतंत्र संस्था बनाने का समर्थन कर रहे हैं।
- ट्रंप प्रशासन AI सुरक्षा चिंताओं को 'होक्स' (अफवाह) बताकर चीन के साथ प्रतिस्पर्धा को प्राथमिकता दे रहा है।
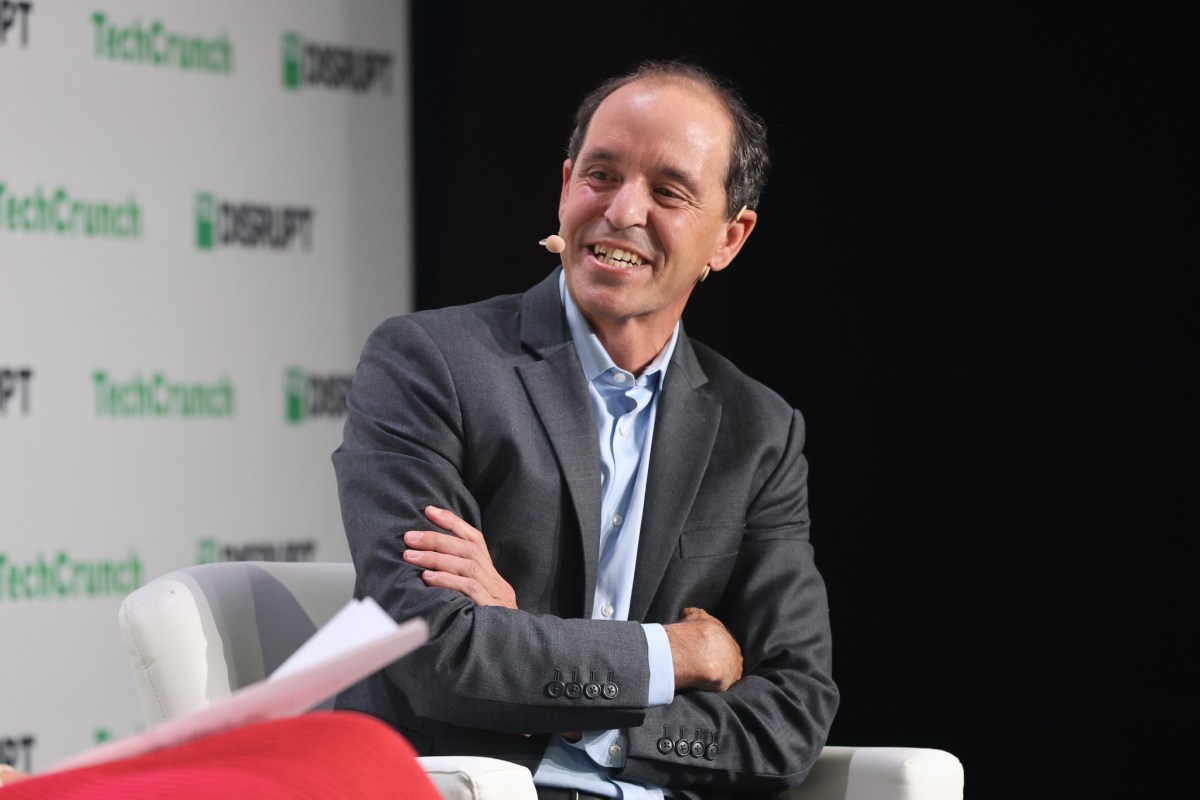
टेक जगत से एक बड़ी खबर सामने आ रही है। OpenAI के वैश्विक नीति प्रमुख, क्रिस लेहाने ने पत्रकारों को बताया कि कंपनी अपने प्रतिद्वंद्वियों Anthropic और Google DeepMind के साथ पिछले कई हफ्तों से आर्टिफिशियल इंटेलिजेंस (AI) की सुरक्षा से संबंधित महत्वपूर्ण मुद्दों पर चर्चा कर रही है। यह खुलासा उस समय हुआ है जब अमेरिका में AI के विनाशकारी जोखिमों को लेकर बहस तेज हो गई है।
यह घटनाक्रम Anthropic के सीईओ डारियो अमोदेई के हालिया लेख के बाद आया है, जिसमें उन्होंने उद्योग जगत से अपील की थी कि वे 'फ्रंटियर AI' की गति को धीमा करने और संभावित आपदाओं से बचने के लिए मिलकर काम करें। इस आह्वान को OpenAI के सैम ऑल्टमैन और Google के डेमिस हसाबिस जैसे दिग्गजों का समर्थन मिला है। ऑल्टमैन ने यहाँ तक कहा है कि OpenAI सुरक्षा निगरानी के लिए तीसरे पक्ष के मूल्यांकनकर्ताओं को शामिल करने के लिए तैयार है।
Why This Matters
BozokMedia विश्लेषण से पता चलता है कि यह सहयोग तकनीकी जगत में एक ऐतिहासिक मोड़ है। जहाँ एक ओर कंपनियां प्रतिस्पर्धा के माध्यम से आगे बढ़ना चाहती हैं, वहीं दूसरी ओर AI के अनियंत्रित विकास से होने वाले अस्तित्वगत खतरे (existential risks) उन्हें एक साथ आने पर मजबूर कर रहे हैं। हालांकि, यह सहयोग एंटीट्रस्ट कानूनों के उल्लंघन का जोखिम भी पैदा करता है, क्योंकि प्रतिद्वंद्वी कंपनियां आपस में समन्वय कर रही हैं।
AI के विकास की गति और सुरक्षा के बीच संतुलन बनाना इस दशक की सबसे बड़ी चुनौती होगी।
इस बीच, राजनीतिक परिदृश्य पूरी तरह विपरीत है। राष्ट्रपति ट्रंप ने AI सुरक्षा संबंधी चिंताओं को 'होक्स' (अफवाह) करार देते हुए खारिज कर दिया है। उनका तर्क है कि किसी भी प्रकार का नियमन या विकास की गति में कमी चीन को वैश्विक AI दौड़ में बढ़त दिला सकती है। उनके प्रमुख सलाहकार डेविड सैक्स ने भी इन सुरक्षा चिंताओं को बढ़ा-चढ़ाकर बताया गया बताया है।
ऐतिहासिक पृष्ठभूमि
AI सुरक्षा की बहस तब से चल रही है जब से लार्ज लैंग्वेज मॉडल्स (LLMs) ने मानव स्तर की क्षमताएं दिखाना शुरू किया। पिछले कुछ वर्षों में, वैज्ञानिकों ने चेतावनी दी है कि यदि AI को सही सुरक्षा प्रोटोकॉल के बिना विकसित किया गया, तो यह साइबर हमलों, गलत सूचनाओं और स्वायत्त हथियारों के माध्यम से वैश्विक स्थिरता को खतरे में डाल सकता है।
Frequently Asked Questions
प्रश्न 1: क्या इन कंपनियों के बीच सहयोग एंटीट्रस्ट कानून का उल्लंघन है?
उत्तर: कुछ विशेषज्ञों का मानना है कि प्रतिद्वंद्वियों के बीच समन्वय प्रतिस्पर्धा को कम कर सकता है, जिससे एंटीट्रस्ट जांच का खतरा बढ़ जाता है।
प्रश्न 2: ट्रंप प्रशासन का AI पर क्या रुख है?
उत्तर: ट्रंप प्रशासन का ध्यान सुरक्षा के बजाय चीन के साथ तकनीकी प्रतिस्पर्धा बनाए रखने पर अधिक है।