इस वेबिनार में दिखाया गया है कि कैसे सोशल इंजीनियरिंग और दुष्ट OAuth एप्लिकेशन के संयोजन से गूगल वर्कस्पेस डेटा तक पहुँच संभव है, और कौन से सुरक्षा नियंत्रण इन हमलों को रोक सकते हैं।
- OAuth के माध्यम से बिना पासवर्ड के गूगल वर्कस्पेस पर हमला संभव है।
- संगठन को थर्ड‑पार्टी ऐप्स की अनुमतियों पर गहरी निगरानी करनी चाहिए।
- प्रभावी सुरक्षा नियंत्रणों से तेजी से बढ़ती कंपनियाँ अपनी रक्षा को मजबूत कर सकती हैं।
गूगल वर्कस्पेस की सुरक्षा पर नवीनतम खतरा एक नया आयाम ले चुका है: दुष्ट OAuth एप्लिकेशन, जो सोशल इंजीनियरिंग के साथ मिलकर, उपयोगकर्ताओं को अनजाने में संवेदनशील डेटा तक पहुँच देने के लिए प्रेरित करते हैं। 23 सितंबर 2026 को ब्लीपिंगकम्प्यूटर द्वारा आयोजित “Breach autopsy: How fast‑growing companies are breached through Google Workspace” वेबिनार में मैटेरियल सिक्योरिटी के उपाध्यक्ष राजन कपूर और फायरसाइड कंसल्टिंग के अध्यक्ष रिक फ़िट्ज़गेराल्ड ने इन दो वास्तविक हमलों का विस्तृत विश्लेषण प्रस्तुत किया।
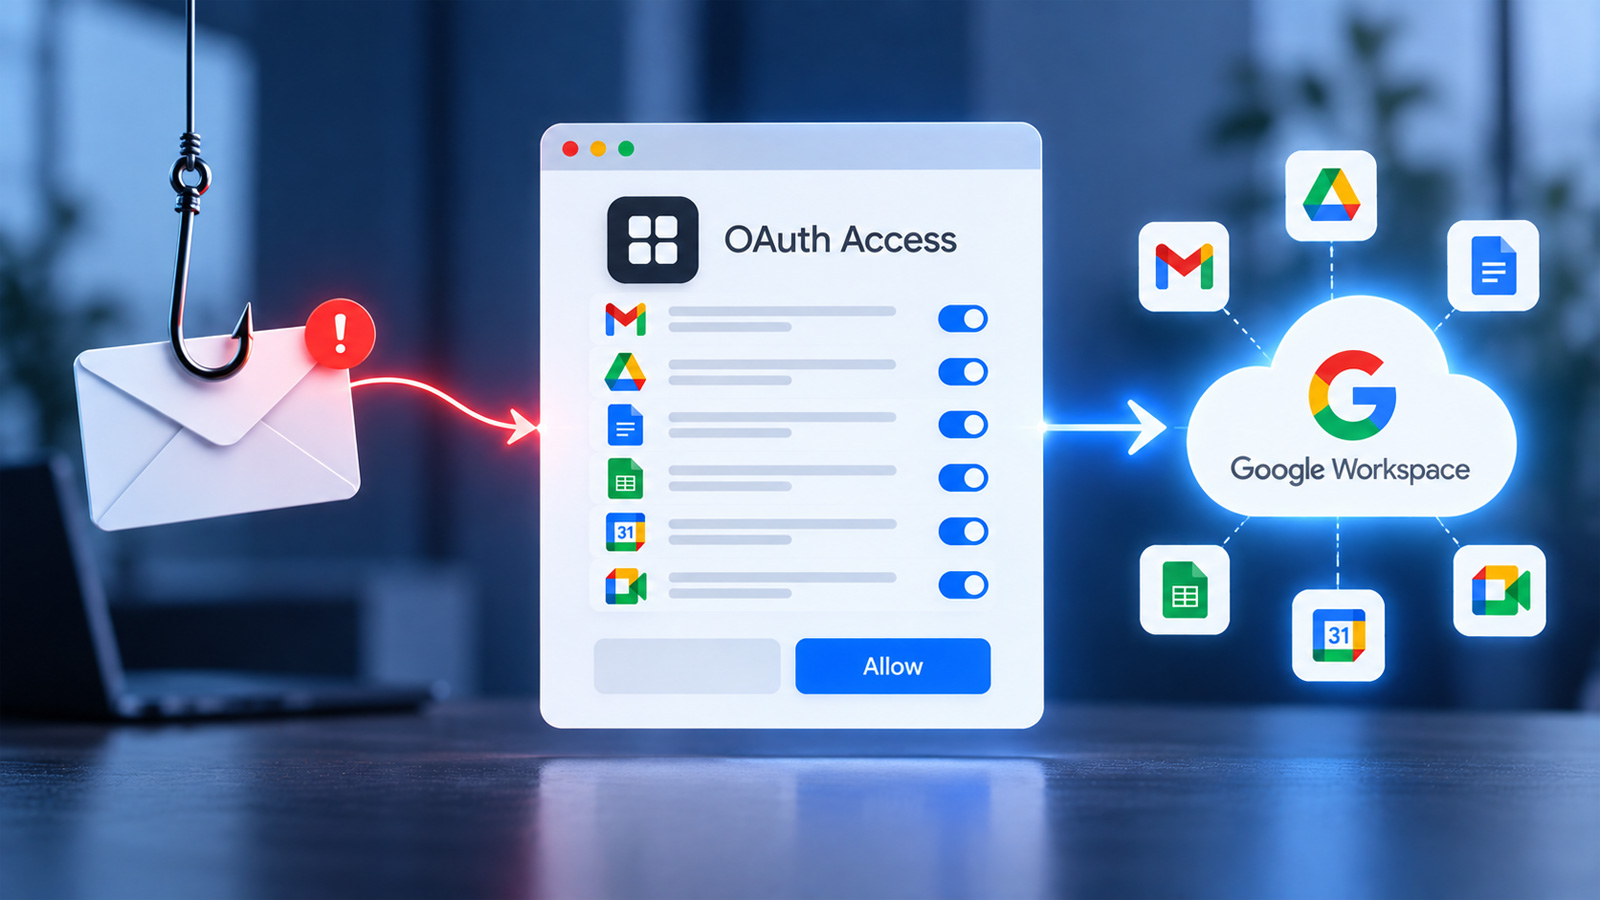
OAuth एक उपयोगकर्ता‑अनुकूल प्राधिकरण ढांचा है, जो तीसरे पक्ष के एप्लिकेशनों को पासवर्ड साझा किए बिना गूगल वर्कस्पेस डेटा तक पहुँचने देता है। यह सुविधा वैध एप्लिकेशनों के लिए उपयोगी है, परंतु हमलावरों द्वारा इसका दुरुपयोग करके वे उपयोगकर्ताओं को धोखा देकर अपनी एप्लिकेशनों को अनुमति दे देते हैं। इस प्रकार, संवेदनशील फ़ाइलें, कैलेंडर, और संचार चैनल अनधिकृत रूप से एक्सपोज़ हो सकते हैं।
वेबिनार में दो केस स्टडीज़ पर प्रकाश डाला गया, जहाँ हमलावरों ने सोशल इंजीनियरिंग के ज़रिए कर्मचारियों को दुष्ट एप्लिकेशन को अनुमति देने के लिए राज़ी किया। पहली घटना में, एक फिशिंग ईमेल के माध्यम से एक कर्मचारी ने एक नकली “टास्क मैनेजर” ऐप को अनुमति दी, जिससे आक्रमणकारी ने संगठन के भीतर गहराई तक पहुँच बना ली। दूसरी घटना में, एक वैध कॉन्फ़्रेंस टूल के रूप में छिपा हुआ एप्लिकेशन, उपयोगकर्ता के अनुमतियों को बढ़ा कर संवेदनशील डाटा तक पहुँच प्राप्त कर गया।
Why This Matters
BozokMedia का विश्लेषण बताता है कि गूगल वर्कस्पेस पर OAuth आधारित हमलों का खतरा विशेष रूप से तेज़ी से बढ़ती कंपनियों के लिए बढ़ता जा रहा है, जहाँ आईटी संसाधन सीमित होते हैं। यदि संगठन अपने थर्ड‑पार्टी एप्लिकेशन और उनके अनुमतियों पर स्पष्ट दृश्यता नहीं रखता, तो वे अनजाने में अपने डेटा को उजागर कर देते हैं।
“सिर्फ पासवर्ड पर निर्भर रहना अब पुराना हो गया है; OAuth प्राधिकरण को भी मजबूत नियंत्रणों से सुरक्षित करना अनिवार्य है।” – राजन कपूर, मैटेरियल सिक्योरिटी।
Frequently Asked Questions
Q1: मैं अपने संगठन में कौन से OAuth एप्लिकेशन चल रहे हैं, यह कैसे देख सकता हूँ?
A1: गूगल एडमिन कंसोल में “Security” > “API Controls” के तहत आप सभी सक्रिय एप्लिकेशन और उनके स्कोप देख सकते हैं।
Q2: क्या दो‑फैक्टर ऑथेंटिकेशन (2FA) OAuth हमलों को रोक सकता है?
A2: 2FA केवल पासवर्ड सुरक्षा को बढ़ाता है; OAuth प्राधिकरण को रोकने के लिए एप्लिकेशन अनुमतियों का सख्त प्रबंधन आवश्यक है।